

Version 2.0 — 2026-11-06 · remplace la version 1.0 (2026-01-01)
En bref
À partir du 12 janvier 2027, l'authentification à deux facteurs sera exigée sur tous les comptes clients AdocSys. Tu la configures une seule fois, à ta première connexion après cette date. Ça prend environ cinq minutes, et ton téléphone.
Rien ne change avant le 12 janvier. Tu peux l'activer dès maintenant si tu veux.
C'est quoi
Un code, en plus de ton mot de passe. Il vient de deux endroits possibles:
- une application d'authentification (jetons temporels), sur ton téléphone ou ton ordinateur — c'est la méthode recommandée
- un message texte (SMS), sur ton cellulaire
Même si quelqu'un met la main sur ton mot de passe, il ne peut pas entrer sans ce deuxième facteur.
Le courriel n'est pas offert comme deuxième facteur, et c'est volontaire. Dans la plupart des cas, la boîte courriel et le compte tombent ensemble: un code envoyé à une adresse déjà compromise ne protège rien.
Avant de commencer
- Ton téléphone, avec une application d'authentification, ou un numéro de cellulaire qui reçoit les textos
- Cinq minutes
- Ton mot de passe
Les applications qui fonctionnent: 1Password (celui qu'on offre et qu'on supporte), KeePassXC (gratuit), ou toute autre application du même genre. Si tu utilises déjà 1Password, prends 1Password — c'est déjà là.
À noter: un téléphone fixe, ou un numéro VoIP, ne reçoit pas toujours les textos. Si c'est ton cas, prends l'application.
Comment l'activer
- Va sur adocsys.com et clique sur Connexion, en haut à droite.

- Entre ton courriel et ton mot de passe.

- Clique sur ton nom, en haut à droite, puis sur Paramètres de sécurité.

- La section t'indique que l'authentification à deux facteurs est désactivée. Clique sur le bouton pour l'activer.

- Choisis ta méthode: Jetons temporels (application) ou SMS.
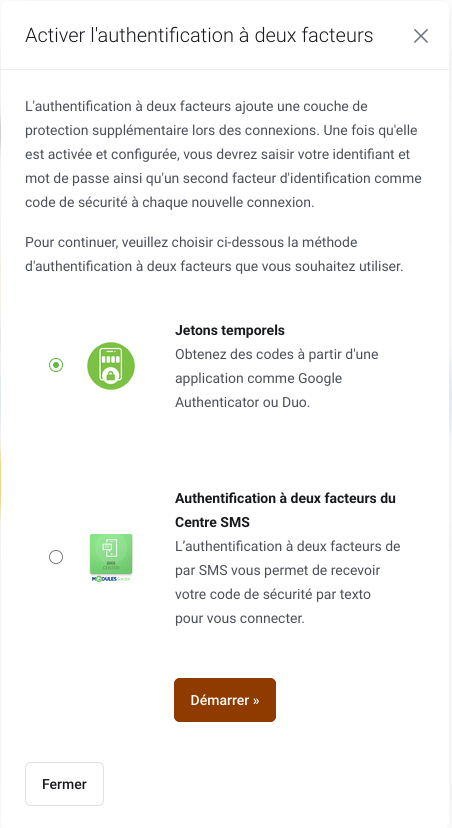
Si tu choisis l'application: ouvre-la, scanne le code QR affiché, puis entre le code qu'elle génère. Clique sur Terminer.

- Le système affiche ensuite un code de secours. C'est important: note-le quelque part où tu ne perdras pas l'accès en même temps que ton téléphone — un gestionnaire de mots de passe, ou une feuille dans un tiroir. Il sert une seule fois.

Si tu choisis le SMS: entre ton numéro de cellulaire, avec l'indicatif régional, comme dans l'exemple. Tu recevras un texto avec un code. Entre-le.


- C'est fait. La section affiche que l'authentification à deux facteurs est activée.

Te connecter avec la 2FA
Tu entres ton courriel et ton mot de passe comme d'habitude, puis le code de ton application ou du texto.
Le code change tout seul, à intervalle régulier. S'il est refusé, attends le suivant et réessaie: c'est presque toujours un code qui vient d'expirer.


Il n'y a pas d'option « se souvenir de cet appareil ». Le code est demandé à chaque connexion.
À partir du 12 janvier 2027
Si la 2FA n'est pas configurée sur ton compte, l'écran de configuration s'affichera à ta prochaine connexion, avant que tu puisses accéder à ton compte. Prévois ton téléphone et cinq minutes.
Si tu te connectes ce jour-là pour payer une facture, tu devras configurer la 2FA d'abord. Tu peux aussi payer directement à partir du lien dans le courriel de facture, sans te connecter — ce lien fonctionne comme avant.
Tu peux configurer la 2FA avant le 12 janvier. C'est même une bonne idée: ça se passe mieux un mardi calme qu'un jour de renouvellement.
Si tu perds ton téléphone, ou si le code ne rentre pas
- Utilise ton code de secours. Il remplace le code une seule fois. Ensuite, va dans tes paramètres de sécurité pour configurer une nouvelle méthode.
- Si tu n'as plus le code de secours, écris-nous à support@adocsys.net ou appelle au 1 877 749-9579.
On va vérifier ton identité avant de désactiver quoi que ce soit: un appel au numéro qu'on a déjà au dossier, le numéro et le montant d'une de tes factures, et une confirmation par un autre moyen. Ça peut ajouter quelques minutes à la conversation. C'est fait exprès: la personne qui appelle pourrait être quelqu'un d'autre.
Après la désactivation, tu devras configurer une nouvelle méthode à ta prochaine connexion.
Questions fréquentes
Est-ce que je dois faire quelque chose tout de suite?
Non. Rien ne change avant le 12 janvier 2027. Si tu veux l'activer avant, tant mieux.
Pourquoi pas un code par courriel?
Parce que la boîte courriel est souvent compromise en même temps que le compte, surtout quand elle est hébergée au même endroit. Un deuxième facteur qui voyage dans la même boîte que le lien de réinitialisation n'est pas un deuxième facteur.
Je n'ai pas de téléphone intelligent.
Installe l'application sur ton ordinateur: 1Password et KeePassXC s'y installent aussi. Ou prends le SMS, si ton cellulaire reçoit les textos.
Est-ce que ça coûte quelque chose?
Non. Il n'y a pas de frais de notre côté. Les frais de textos de ton opérateur, s'il y en a, restent les tiens.
Est-ce que c'est obligatoire pour les sous-comptes?
Chaque utilisateur a sa propre 2FA. Si tu as invité des contacts dans ton compte, chacun configure la sienne à sa prochaine connexion.
Est-ce que ça remplace mon mot de passe?
Non. Garde-le fort, et unique. La 2FA est une deuxième serrure, pas un remplacement de la première.
Est-ce que ça arrête tout?
Non. Ça arrête un mot de passe volé ou réutilisé. Ça n'arrête pas une arnaque où on te convainc de donner le code toi-même. Si quelqu'un te demande ton code au téléphone, c'est une arnaque: on ne te le demandera jamais.
